
]]>A criminalidade digital evoluiu. Em 2025, ataques de ransomware continuam lucrativos, agora turbinados por engenharia social e golpes gerados por IA (phishing mais convincente, deepfakes de voz em “ligações do chefe”, textos impecáveis em português). Paralelamente, golpes envolvendo Pix e sequestro de e-mail corporativo (BEC) atingem desde micro e pequenas até grandes empresas. A boa notícia: com camadas de proteção bem planejadas, políticas simples e backups imutáveis, dá para reduzir drasticamente o risco e acelerar a recuperação quando algo der errado.
Este guia prático reúne o que mais tem funcionado nas empresas brasileiras — com foco em controles que você pode implementar rapidamente e que se conectam a soluções como Firewall de Próxima Geração, Backup em Nuvem, MDM para celulares/tablets e E-mail seguro.
O que mudou no cenário de ameaças
- Phishing “perfeito”: textos e páginas falsas criadas por IA aumentam a taxa de clique. Golpes de suporte/financeiro e fake delivery continuam em alta.
- BEC 2.0: invasores monitoram a caixa de e-mail e interceptam conversas para trocar dados bancários e desviar pagamentos.
- “Fadiga de MFA”: bombardeio de solicitações push até o usuário aprovar por engano. Hackers buscam brechas de autenticação.
- Vazamentos de credenciais e chaves na nuvem: erros de configuração em SaaS/Cloud expõem dados e acessos.
- Dispositivos móveis como porta de entrada: apps clonados, perfis de trabalho sem proteção e mensageria fora de controles corporativos.
- Cadeia de suprimentos: malware distribuído via atualizações de software legítimo ou dependências de terceiros.
Vetores mais comuns de ataque em 2025
- Phishing (e spear phishing) por e-mail, WhatsApp e SMS.
- RDP/VPN expostos sem MFA e sem política de acesso mínimo.
- Exploração de vulnerabilidades em gateways/edge desatualizados.
- Permissões excessivas e configurações fracas em serviços de nuvem e SaaS.
- BYOD sem gerenciamento (celulares e tablets acessando dados sem políticas).
Estratégia de defesa em camadas (simples e eficaz)
1) Prevenção no perímetro e na navegação com NGFW
- IPS/IDS com atualização automática de assinaturas contra explorações recentes.
- Inspeção de tráfego criptografado (TLS) com política de privacidade adequada.
- Filtro DNS e reputação de URL para bloquear domínios maliciosos antes do clique.
- Geobloqueio e controles por aplicação (bloqueie o que não faz parte do trabalho).
- Segmentação de rede para limitar movimentação lateral.
Resultado prático: você corta a maior parte do “ruído” e reduz a superfície de ataque.
2) Backup em Nuvem com imutabilidade (3-2-1-1-0)
- Regra 3-2-1-1-0: 3 cópias, 2 mídias diferentes, 1 fora do ambiente, 1 imutável/air-gapped, 0 erros verificados.
- Imutabilidade por janelas de retenção (WORM) e testes automáticos de restauração.
- Proteja servidores, estações e também SaaS (ex.: e-mail e arquivos em nuvem).
- Defina RPO/RTO por sistema (quanto posso perder de dados e em quanto tempo devo voltar).
Resultado prático: mesmo que o ransomware passe, você recupera rápido e com dados íntegros.
3) MDM para celulares e tablets
- Perfis de trabalho separados do pessoal, com criptografia e bloqueio de apps não confiáveis.
- Políticas de senha/biometria, bloqueio de captura de tela em apps sensíveis.
- Wipe remoto em caso de perda/roubo, inventário e conformidade por grupo.
- VPN corporativa ou tunelamento para apps críticos.
Resultado prático: dispositivos móveis deixam de ser “ponto cego” e viram parte da sua política de segurança.
4) E-mail seguro e postura de identidade
- Antispam/antimalware com sandbox de anexos e análise de links em tempo real.
- SPF, DKIM e DMARC para reduzir spoofing do seu domínio.
- MFA bem configurada (evite somente push; prefira passkeys, app OTP ou chave física).
- Políticas de DLP simples: bloquear envio de CPFs/CNPJs/planilhas fora do domínio, quando aplicável.
Resultado prático: bloqueia a maior parte dos golpes antes de chegar ao usuário — e reduz chance de fraude financeira.
Plano de resposta a incidentes em 6 passos
- Detectar: tenha alertas do NGFW, e-mail seguro e EDR/antivírus centralizado.
- Conter: isole a máquina/usuário, bloqueie o domínio/URL/assinatura no firewall e no e-mail.
- Erradicar: remova persistência, troque credenciais e atualize sistemas afetados.
- Recuperar: restaure do backup imutável conforme prioridades de negócio (RTO).
- Comunicar: registre evidências; se necessário, acione jurídico e plano de comunicação.
- Aprender: ajuste regras, treine usuários e teste novamente o plano de crise.
Dica: ensaie esse roteiro com um exercício de 1 hora por trimestre.
Checklist de 30-60-90 dias
- 0–30 dias
- Ativar MFA forte para e-mail/VPN/RDP/portais críticos.
- Habilitar filtro DNS e bloquear TLDs e categorias de alto risco.
- Mapear dados críticos e classificar sistemas por prioridade (RTO/RPO).
- Aplicar regra 3-2-1-1-0 no backup e testar restauração.
- Políticas básicas de MDM nos dispositivos que acessam dados corporativos.
- 31–60 dias
- Implementar SPF, DKIM, DMARC em modo “quarantine” e evoluir para “reject”.
- Segmentar rede (admin, servidores, usuários, IoT/visitantes).
- Criar playbooks de phishing e ransomware (quem faz o quê, em quanto tempo).
- Revisar acessos privilegiados e remover contas órfãs.
- 61–90 dias
- Simulado de phishing com relatório e reciclagem de treinamento.
- Revisão de contratos com terceiros e de integrações (cadeia de suprimentos).
- Política de atualização: janela mensal, exceções documentadas.
- Métricas de segurança incorporadas a reuniões de gestão.
KPIs de segurança que importam
- Taxa de bloqueio de phishing no gateway (>95%).
- Tempo médio para aplicar patches críticos.
- Percentual de dispositivos gerenciados via MDM.
- Sucesso de restauração em testes (objetivo: 100%).
- Tempo de detecção e contenção de incidentes.
- Aderência a DMARC em “reject” e redução de spoofing.
Perguntas rápidas
- Backup em nuvem me protege de ransomware?
- Sim, desde que com imutabilidade, retenção adequada e testes regulares de restauração. É a peça-chave da recuperação.
- Inspeção TLS não fere privacidade?
- Com política clara, exceções (ex.: bancos/saúde) e escopo corporativo, você equilibra proteção e conformidade.
- Sou PME. Isso tudo é caro?
- Dá para começar com pacotes essenciais: NGFW gerenciado, Backup em Nuvem imutável, MDM básico e E-mail seguro. O custo costuma ser menor que o impacto de 1 dia parado.
- E treinamentos?
- Trimestral, 30–40 minutos, com simulado de phishing e reforços breves por e-mail/WhatsApp. Educação contínua é multiplicador de ROI.
Conclusão
A combinação de NGFW + E-mail seguro + MDM + Backup imutável executada com disciplina forma uma barreira robusta contra o que há de mais atual: ransomware-as-a-service, golpes de engenharia social com IA, BEC e exploração de configurações fracas na nuvem. Com um plano de resposta ensaiado e métricas claras, sua empresa reduz riscos, acelera a recuperação e mantém a continuidade — sem travar o negócio.
Quer ver isso funcionando no seu ambiente? Faça um teste grátis das soluções de:
- Firewall de Próxima Geração (NGFW)
- Backup em Nuvem com imutabilidade
- MDM para celulares/tablets
- E-mail seguro em nuvem
Basta solicitar o teste e começamos com um diagnóstico rápido. Segurança prática, resultado real.


Este tipo de golpe, bastante comum, solicita que as vítimas cliquem em um link malicioso para retirada dos supostos prêmios.
Assim como um golpe idêntico recente realizado com o nome da Amazon, ao clicar no link e concluir o questionário é solicitado o compartilhamento do link para mais contatos.
O link promete celulares, solicita informações pessoais, e mesmo após a conclusão ele pode redirecionar para sites pesados que podem fazer seu celular travar, sites falsos com mais promoções, ou levarem a um site com diversas publicidades.
Não demorou para o link se espalhar com muita força na internet e começar a ser compartilhado por internautas, por isso alertamos para não clicar no link, não preencher suas informações e não compartilhar , caso você receba de algum amigo, alerte-o.
]]>

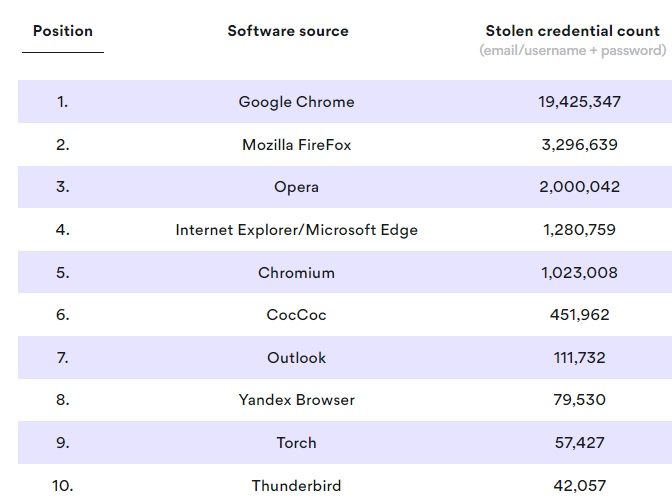
O Vírus Trojan, ainda não denominado, foi identificado pela empresa de segurança NordLocker e agiu entre 2018 e 2020, através de anexos falsos em e-mails e como um software de edição de fotos.
Totalizando mais de 3,25 milhões de computadores infectados e 26 milhões de credenciais registradas. As credenciais roubadas eram de redes sociais e e-mails.
Ao analisar o dados roubados percebeu-se que 50% são documentos de textos, possíveis listas de senhas e informações sensíveis. Imagens, cookies, dados temporários de navegadores foram extraídos. Além disso, o malware conseguia printar a tela e acessar a webcam.
A ameaça aparentemente parou de circular, porém não se sabe o motivo do fim da coleta dos dados.

Se você acredita que ataques de sequestro de dados e hackers são coisas de filmes ou séries, você infelizmente está errado!
Esse tipo de ataque era comum de ser feito em massa, através de malwares como o WannaCry, contudo, segundo recentes relatórios divulgados pela Kaspersky, observou-se o crescimento de mais de 767% em ataques de ransomware dedicados e direcionados a empresas específicas, visando maximizar as perdas das empresas e por conseguinte o sucesso do crime.
Estes ataques, por sua vez, estão cada vez mais profissionais, com participantes dedicados a cada função, como desenvolvimento do malware, desenvolvimento das redes de bots, venda de acessos às redes corporativas e, por fim, os operadores do malware.
Atualmente os hackers da darknet tentam sempre estar em comunicação com a imprensa, assim eles ganham mais repercussão e “moral”.
Outra estratégia utilizada é a de parceria com empresas de descriptografia, para que elas não façam contato com a vítima.
Além disso, doações para grupos de caridade são realizadas, para fazer o público “relativizar” e, de certa forma, “romantizar” as ações dos grupos.
Assim como dito anteriormente, o objetivo dos criminosos é maximizar os prejuízos da vítima para coagí-la a pagar o resgate, por isso análises, estudos e relatórios das empresas são analisados, procurando clientes, pareceiros e concorrentes.
Para parar com a ação dos sequestradores, profissionais da área da segurança da informação recomendam que não paguem o resgate e
denunciem o crime às autoridades.
Além disso, apenas faça download e instale aplicativos obtidos de fontes confiáveis.
Sistemas operacionais desatualizados e a falta de infraestrutura de segurança digital são as principais brechas.
Utilize ferramentas antiransom em dispositivos finais, existem soluções gratuitas como o Kaspersky Anti-ransomware Tool.
A principal e mais eficiente ferramenta de recuperação de desastres é o backup em nuvem. O Dual Cloud Backup é a solução certa para a segurança da sua empresa, com ele seus arquivos podem ser recuperados em qualquer momento!